
Por: Redacción Criterio Diario / Foto X: @ InfosFrancaises
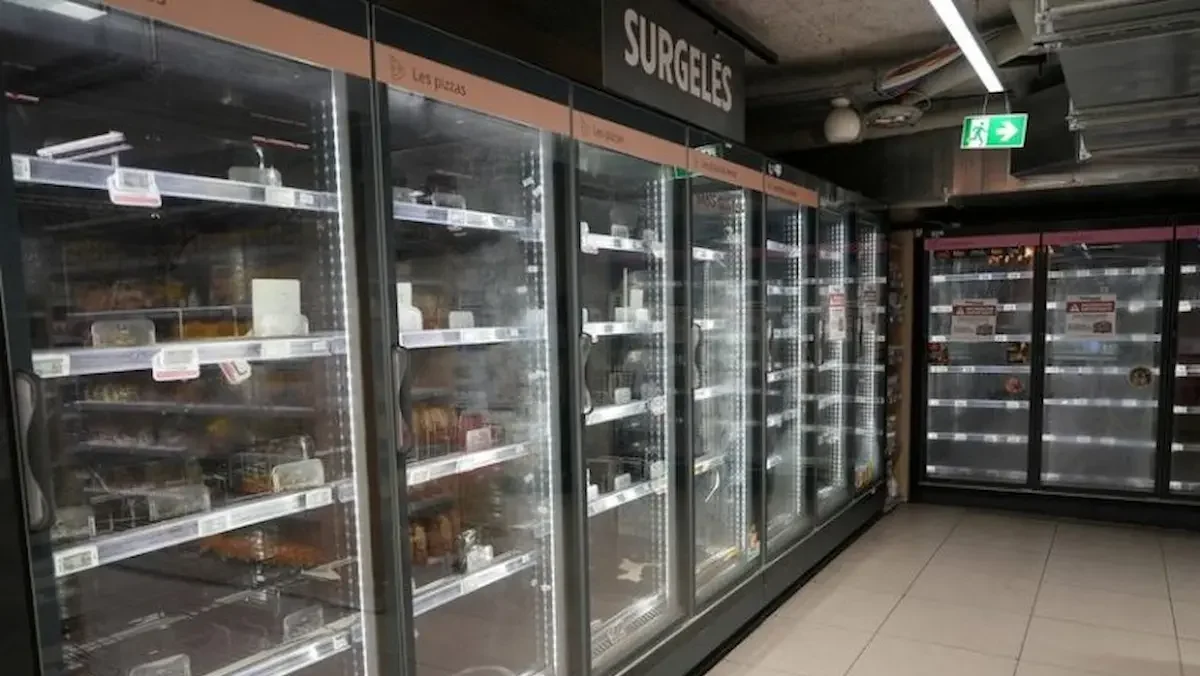
Una oleada de ciberataques contra los sistemas de refrigeración de supermercados y otros comercios ha afectado a establecimientos de al menos siete países europeos, con pérdidas de alimentos, retiradas preventivas de productos y temperaturas de hasta 50 grados en equipos de tiendas suecas, tres semanas después de un episodio similar en Francia.
Los incidentes, registrados durante la madrugada del domingo al lunes, alcanzaron a Bélgica, Luxemburgo, Suecia, Irlanda y Países Bajos. Los balances facilitados por las empresas incluyen unos cuarenta supermercados Delhaize y quince Carrefour en Bélgica, trece SuperValu en Irlanda y diecisiete negocios neerlandeses, además de otros establecimientos cuya cifra todavía no se ha precisado.
La dimensión económica de esta nueva oleada sigue sin conocerse. En Bélgica, algunos comercios tuvieron que desechar mercancías por la ruptura de la cadena de frío y otros recurrieron a camiones frigoríficos para preservar sus alimentos. En Irlanda, los productos refrigerados y congelados de los supermercados afectados fueron retirados de la venta por precaución.
El procedimiento descrito en los distintos países presenta similitudes. En todos ellos, los atacantes accedieron a distancia a equipos conectados a internet y manipularon su funcionamiento para elevar las temperaturas o activar el modo de descongelación. Sin embargo, las informaciones disponibles no permiten establecer todavía si todos los incidentes responden a una misma operación.
En Bélgica, donde se ha comunicado uno de los mayores balances de establecimientos afectados, los problemas comenzaron alrededor de la medianoche. Algunos congeladores alcanzaron unos 15 grados centígrados, según la radiotelevisión pública RTBF.
El responsable de varios supermercados Delhaize de Bruselas explicó a ese medio que las alarmas de su teléfono lo despertaron hacia las tres de la madrugada. Al acudir a uno de sus locales comprobó que los compresores habían dejado de funcionar y que los frigoríficos expulsaban aire caliente.
Además de Delhaize y Carrefour, medios locales señalaron incidencias en establecimientos Spar y en una cadena de carnicerías de Amberes. La empresa de instalaciones frigoríficas Sabcobel detectó una veintena de sistemas afectados entre los cientos que gestiona en Bélgica y movilizó técnicos desde la una de la madrugada.
Delhaize confirmó problemas en Luxemburgo, aunque sin precisar cuántas tiendas resultaron afectadas. La compañía indicó que sus equipos estaban evaluando el alcance del incidente.
En Suecia, Ica, la principal cadena de supermercados del país, reconoció ataques contra un número limitado de tiendas, sin concretar la cifra ni su distribución. Coop también informó de incidencias en varios establecimientos y señaló que las temperaturas de sus equipos habían llegado hasta los 50 grados. El Centro Nacional para la Seguridad Cibernética abrió una investigación.
En Irlanda, Musgrave, propietaria de SuperValu, circunscribió el problema a un modelo específico de equipos de refrigeración instalado en trece supermercados. La empresa aseguró que sus sistemas de vigilancia detectaron la incidencia y que adoptó medidas inmediatas.
La compañía mantiene la venta del resto de los productos y garantiza que los alimentos disponibles se han conservado a temperaturas seguras. Trabaja con los proveedores de los equipos y especialistas en ciberseguridad para restablecer la normalidad.
En Países Bajos, el proveedor Danfoss confirmó ataques contra diecisiete empresas, principalmente carnicerías y pequeñas tiendas, si bien no constan incidencias en las grandes cadenas de supermercados.
Uno de los afectados fue un almacén de congelados cuya temperatura pasó de los 20 grados bajo cero habituales a 10 bajo cero. La empresa indicó que se pudo intervenir rápidamente, pero no detalló si hubo alimentos destruidos o pérdidas económicas.
Según Danfoss, los sistemas atacados utilizaban contraseñas predeterminadas y estaban conectados a redes sin protección adecuada. La compañía había advertido a sus clientes neerlandeses a mediados de octubre y recomendado desconectar los equipos de internet o restringir el acceso mediante redes seguras. Su portavoz sostuvo que los ataques podrían haberse evitado aplicando esas recomendaciones.
El antecedente más importante se produjo en Francia durante la noche del 11 al 12 de octubre, cuando fueron atacados los sistemas de refrigeración de cientos de supermercados de cadenas como Intermarché, Coopérative U, Carrefour, Leclerc y Monoprix. La manipulación de los equipos obligó a destruir alimentos y provocó también conatos de incendio, según la Fiscalía de París.
En aquel episodio, algunos frigoríficos fueron llevados hasta los 50 grados durante seis horas. El presidente de Intermarché estimó que las pérdidas del conjunto del sector podían alcanzar decenas de millones de euros en una sola jornada.
Por separado, Albert Heijn, la mayor cadena neerlandesa, sufrió en octubre otro incidente informático que dificultó el abastecimiento e interrumpió los pedidos por internet, si bien no existen, por el momento, pruebas que vinculen aquel caso con los ataques contra los equipos de refrigeración.
Tres semanas después de los ataques en Francia, los sistemas de refrigeración de Danfoss vuelven a estar involucrados en una oleada de incidentes en Europa. Esta madrugada del 2 de noviembre se reportaron afectaciones en Bélgica, Suecia, Irlanda, Países Bajos, Estonia y Luxemburgo, además de fallas similares bajo investigación en Finlandia. También se reportaron equipos Copeland afectados.
Los atacantes manipularon -otra vez- los controles remotos y activaron el descongelamiento, elevando las temperaturas y obligando a desechar alimentos. Las cifras preliminares apuntan a más de cien establecimientos afectados.
El problema rebasa una falla en la supervisión de proveedores críticos: mantener estas instalaciones expuestas después de las advertencias constituye, desde una perspectiva de gestión, una negligencia. El CERT-FR publicó su alerta el 12 de octubre, hace 21 días, y Danfoss informó que había advertido a sus clientes neerlandeses desde el 13 de octubre. Según un portavoz del fabricante, los sistemas afectados en Países Bajos seguían utilizando contraseñas predeterminadas y conexiones sin protección. El riesgo ya era conocido y había sido explotado; las empresas habían tenido una advertencia concreta para actuar.
La responsabilidad de los operadores y sus proveedores era aplicar los parches disponibles y, cuando no existieran, aislar, proteger o sustituir los equipos vulnerables. No puede asumirse que todos los sistemas admitían una actualización: algunos eran productos descontinuados. Pero esa limitación hacía más urgente retirar su exposición directa a Internet, como recomendaba el CERT-FR.
La autoría y la motivación del ataque siguen sin esclarecer. Aunque el ataque reproduce el mecanismo observado en Francia, todavía no hay evidencia pública que permita atribuir ambas oleadas a los mismos responsables. El hacktivismo parece ser menos probable, ya que ahora se atacan 7 países, mientras que las teorías de un probable boicot o sabotaje oportunista (en contra de la empresa de refrigeración o sus operadores de software) parecen más probables.
La lección empresarial es contundente: recibir una alerta no equivale a gestionar el riesgo; alguien debe ejecutar la corrección y verificar que funcione.


